هل المؤسسات الأردنية مستعدة لمواجهة المخاطر السيبرانية المتنامية؟
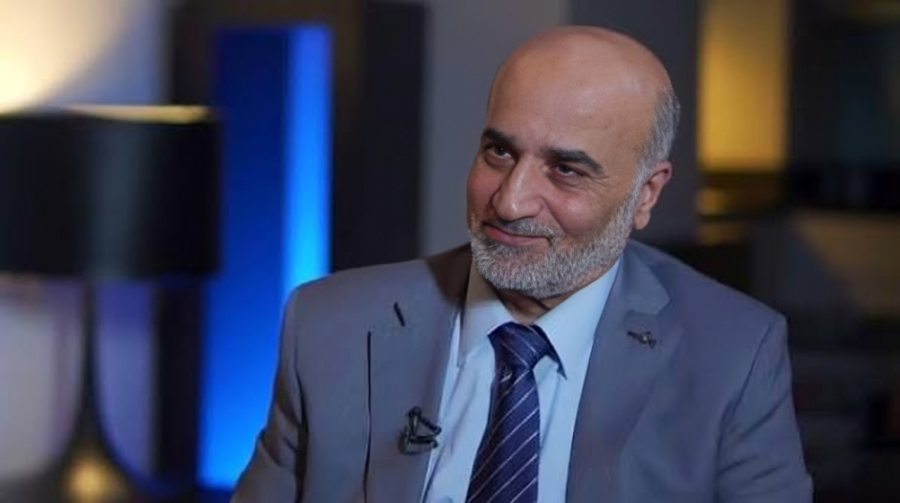
قال استشاري الذكاء الاصطناعي والتحول الرقمي هاني البطش إن التطور المتسارع في الهجمات السيبرانية يفرض توسيع مفهوم الأمن الرقمي ليشمل حماية البنية التحتية المادية، وسلامة الغذاء والدواء، واستمرارية سلاسل الإمداد، محذرًا من أن اختراق الأنظمة المتصلة قد يتسبب في خسائر تتجاوز سرقة البيانات وتعطيل الخدمات الإلكترونية، لتطال حياة الناس والقطاعات الحيوية.
وأوضح في تصريحٍ خاص لصحيفة "أخبار الأردن" الإلكترونية أن التقارير المتعلقة باستهداف أنظمة التبريد في متاجر كبرى بفرنسا، وما ارتبط بها من ارتفاع درجات الحرارة وإتلاف منتجات غذائية، تكشف عن طبيعة متقدمة من المخاطر السيبرانية، إذ يمكن للمهاجم إحداث أضرار مادية وخسائر اقتصادية بمجرد التلاعب بإعدادات أنظمة التحكم، من دون الحاجة إلى سرقة معلومات أو تعطيل مواقع إلكترونية.
وبيّن البطش أن هذه المخاطر تكتسب أهمية خاصة في الأردن، حيث ترتبط حماية الأمن الغذائي والدوائي بقدرة المؤسسات على تأمين المستودعات ومرافق التخزين والنقل والتوزيع، وضمان استمرار عمل أنظمة التبريد والتحكم والمراقبة، فتعرض هذه الأنظمة للاختراق أو التعطيل قد يؤدي إلى تلف المنتجات، وتعطل عمليات التوريد، وارتفاع الكلف التشغيلية، فضلًا عن انعكاساته المحتملة على المستهلكين.
ونوّه إلى أن أنظمة التشغيل والتحكم الصناعي (OT)، وإنترنت الأشياء (IoT)، والأجهزة المتصلة بالشبكات أصبحت جزءًا أساسيًا من تشغيل المرافق الحديثة، بما فيها المستودعات الغذائية والدوائية والمستشفيات، ومع توسع الاعتماد عليها، تزداد الحاجة إلى ضوابط أمنية متخصصة تمنع انتقال الهجمات من الفضاء الرقمي إلى المعدات والعمليات المادية.
وشدد البطش على أن الاستعداد السيبراني في الأردن ينبغي أن يتجاوز حماية قواعد البيانات والشبكات الإدارية، ليشمل الأنظمة التي تتحكم في درجات الحرارة والتخزين والتشغيل، خصوصًا في القطاعات التي يؤدي تعطلها إلى خسائر مباشرة أو تهديد سلامة المنتجات.
الاستعداد السيبراني في الأردن يبدأ بحماية الأنظمة الحيوية
ولفت إلى أن التحول الرقمي، رغم ما يوفره من كفاءة وسرعة في إدارة العمليات، قد يفتح مسارات جديدة للهجمات إذا لم يرافقه أمن سيبراني متكامل، فربط الأجهزة والمعدات بالإنترنت أو بالشبكات الداخلية يجعلها عرضة للاستغلال عندما تغيب ضوابط الوصول، أو تتأخر تحديثات البرمجيات، أو لا تُراقب التغييرات التي تطرأ على إعدادات التشغيل.
وفي الحالة الأردنية، تبرز أهمية تقييم المخاطر السيبرانية في القطاعات المرتبطة بالأمن الغذائي والدوائي والخدمات الصحية وسلاسل الإمداد، مع تحديد الأنظمة التي قد يؤدي تعطلها إلى خسائر واسعة، ويتطلب ذلك، بحسب الطرح الذي قدمه البطش في تصريحٍ خاص لصحيفة "أخبار الأردن" الإلكترونية، التعامل مع الأمن السيبراني بوصفه جزءًا من إدارة المخاطر واستمرارية الأعمال، وليس مهمة محصورة في أقسام تقنية المعلومات.
وأوضح البطش أن حماية أنظمة التشغيل والتحكم الصناعي تتطلب إجراءات تختلف عن تلك المستخدمة لحماية الحواسيب والبيانات، وفي مقدمتها عزل شبكات التحكم عن الشبكات الإدارية كلما أمكن، وتقييد الوصول عن بُعد، وتحديث البرمجيات وفق خطط مدروسة، ومراقبة أي تغييرات غير مصرح بها في إعدادات الأجهزة والأنظمة.
وأضاف أن المؤسسات الأردنية المعنية بالتخزين والتوزيع مطالبة بتعزيز قدرتها على اكتشاف السلوك غير المعتاد في الأنظمة المتصلة، والتأكد من أن الصلاحيات الممنوحة للعاملين والموردين الخارجيين تتناسب مع مهامهم، إلى جانب وضع إجراءات واضحة للتعامل مع الحوادث التي تستهدف أنظمة التحكم.
الإنذار المبكر واستمرارية الأعمال خط الدفاع الأول
ولفت البطش إلى أن الإنذار المبكر والاستجابة السريعة يمثلان عنصرين أساسيين في الحد من الأضرار الناجمة عن الهجمات السيبرانية، لا سيما عندما تستهدف أنظمة التبريد والتخزين، فوجود آليات مستقلة لمراقبة درجات الحرارة، وإطلاق التنبيهات عند تجاوز الحدود الآمنة، يساعد على اكتشاف الخلل حتى في حال تعرض النظام الرقمي الأساسي للاختراق أو التعطيل.
وتزداد أهمية هذه الإجراءات عندما يتعلق الأمر بمنتجات غذائية أو أدوية تحتاج إلى ظروف تخزين محددة؛ إذ إن اكتشاف الخلل بعد فوات الأوان قد يعني خسارة المخزون أو تعريض سلامة المنتجات للخطر. ومن هنا، تبرز الحاجة إلى الجمع بين المراقبة التقنية والإجراءات التشغيلية، بحيث لا تعتمد سلامة المنتجات على نظام رقمي واحد.
وذكر البطش أن خطط استمرارية الأعمال يجب أن تتضمن سيناريوهات واضحة للتعامل مع الهجمات التي تعطل المعدات أو الأنظمة المتصلة، وتحدد المسؤوليات وآليات الإبلاغ والاستجابة، والبدائل الممكنة لاستمرار العمل وتقليل الخسائر، كما ينبغي اختبار هذه الخطط بصورة دورية للتأكد من قدرة المؤسسات على تنفيذها عند وقوع حادث فعلي.
الأمن السيبراني مسؤولية وطنية تتجاوز قطاع التكنولوجيا
وأشار إلى أن الدرس الأهم من هذه المخاطر يتمثل في أن الأمن السيبراني لم يعد مقتصرًا على حماية المعلومات، إذ أصبح مرتبطًا بحماية الأصول المادية، وسلامة الغذاء والدواء، واستقرار العمليات الاقتصادية، واستمرارية الخدمات الأساسية.
وبالنسبة إلى الأردن، فإن تعزيز الاستعداد السيبراني في هذا المجال يستدعي تعاون المؤسسات المعنية بالأمن السيبراني والقطاعات الغذائية والدوائية والصحية واللوجستية، إلى جانب الشركات المشغلة للمستودعات ومرافق التخزين والتوزيع، ويتيح هذا التكامل تحديد نقاط الضعف، وتبادل المعلومات المتعلقة بالمخاطر، وتطوير خطط استجابة تراعي طبيعة كل قطاع وحساسية عملياته.
وخلص البطش إلى أن المؤسسة قد تكون متقدمة في استخدام التكنولوجيا، لكنها تظل معرضة لمخاطر كبيرة إذا لم تمتلك القدرة على اكتشاف الهجمات واحتوائها ومواصلة العمل خلالها، فالهجوم الذي يبدأ بثغرة رقمية قد ينتهي بإتلاف منتجات أو تعطيل سلسلة إمداد، ما يجعل الاستثمار في الأمن السيبراني جزءًا من حماية الاقتصاد والمجتمع، وضمان جاهزية المؤسسات الأردنية لمواجهة المخاطر المتنامية.